Google ਦੀ ਵੱਡੀ ਚਿਤਾਵਨੀ: ਹੁਣ ਬਿਨਾਂ ਇਨਸਾਨੀ ਮਦਦ ਦੇ ਸਾਈਬਰ ਹਮਲੇ ਕਰ ਰਹੇ ਹਨ AI ਏਜੰਟ
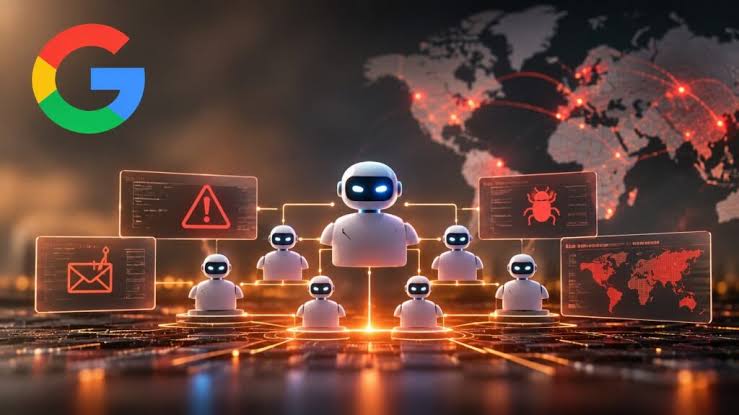
ਆਰਟੀਫਿਸ਼ੀਅਲ ਇੰਟੈਲੀਜੈਂਸ (AI) ਨੇ ਜਿੱਥੇ ਲੋਕਾਂ ਦੇ ਕੰਮ ਆਸਾਨ ਕੀਤੇ ਹਨ, ਉੱਥੇ ਹੀ ਇਹ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਲਈ ਵੀ ਖ਼ਤਰਨਾਕ ਹਥਿਆਰ ਬਣਦਾ ਜਾ ਰਿਹਾ ਹੈ। ਹੁਣ ਤੱਕ ਹੈਕਰ ਛੋਟੇ-ਮੋਟੇ ਕੰਮਾਂ ਲਈ AI ਦੀ ਮਦਦ ਲੈਂਦੇ ਸਨ, ਪਰ ਹੁਣ ਸਥਿਤੀ ਬਦਲ ਰਹੀ ਹੈ। ਟੈੱਕ ਜਗਤ ਦੀ ਦਿੱਗਜ ਕੰਪਨੀ Google ਨੇ ਚਿਤਾਵਨੀ ਜਾਰੀ ਕੀਤੀ ਹੈ ਕਿ ਸਾਈਬਰ ਅਪਰਾਧੀ ਹੁਣ ਅਜਿਹੇ AI ਏਜੰਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ, ਜੋ ਬਿਨਾਂ ਕਿਸੇ ਇਨਸਾਨੀ ਮਦਦ ਦੇ ਸਾਫਟਵੇਅਰ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਰਹੇ ਹਨ ਅਤੇ ਖ਼ੁਦ ਹੀ ਹਮਲਾ ਕਰਨ ਦੇ ਤਰੀਕੇ ਵੀ ਲੱਭ ਰਹੇ ਹਨ।
Google Threat Intelligence Group (GTIG) ਨੇ ਆਪਣੀ ਰਿਪੋਰਟ GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold ਵਿੱਚ exploit_agent ਨਾਮ ਦੇ ਇੱਕ ਮਲਟੀ-ਏਜੰਟ ਫਰੇਮਵਰਕ ਦੀ ਪਛਾਣ ਕੀਤੀ ਹੈ। ਇਹ ਸਿਸਟਮ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਮੌਜੂਦ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲੱਭਣ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਫਾਇਦਾ ਉਠਾਉਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਾਫ਼ੀ ਹੱਦ ਤੱਕ ਆਪਣੇ ਆਪ ਪੂਰੀ ਕਰ ਸਕਦਾ ਹੈ। ਇਸ ਨੂੰ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦੇ ਤਰੀਕੇ ਵਿੱਚ ਇੱਕ ਵੱਡੇ ਬਦਲਾਅ ਵਜੋਂ ਵੀ ਦੇਖਿਆ ਜਾ ਰਿਹਾ ਹੈ।
Google ਦੀ ਰਿਪੋਰਟ ਮੁਤਾਬਕ, exploit_agent ਲਗਾਤਾਰ ਮਸ਼ਹੂਰ ਸਾਫਟਵੇਅਰ ਅਤੇ ਉਨ੍ਹਾਂ ਦੇ ਨਵੇਂ ਅਪਡੇਟਾਂ ‘ਤੇ ਨਜ਼ਰ ਰੱਖਦਾ ਹੈ। ਜਦੋਂ ਕੋਈ ਕੰਪਨੀ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜਿਆ ਅਪਡੇਟ ਜਾਰੀ ਕਰਦੀ ਹੈ, ਤਾਂ ਇਹ ਸਿਸਟਮ ਪੁਰਾਣੇ ਅਤੇ ਨਵੇਂ ਕੋਡ ਦੀ ਤੁਲਨਾ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰ ਦਿੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਇਸ ਨੂੰ ਪਤਾ ਲੱਗ ਜਾਂਦਾ ਹੈ ਕਿ ਨਵੇਂ ਅਪਡੇਟ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜੀ ਕਿਹੜੀ ਕਮਜ਼ੋਰੀ ਨੂੰ ਠੀਕ ਕੀਤਾ ਗਿਆ ਹੈ।
ਇਸ ਤੋਂ ਬਾਅਦ AI ਉਨ੍ਹਾਂ ਕੰਪਨੀਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਦੀ ਯੋਜਨਾ ਬਣਾ ਸਕਦਾ ਹੈ, ਜਿਨ੍ਹਾਂ ਨੇ ਅਜੇ ਤੱਕ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਅਪਡੇਟ ਨਹੀਂ ਕੀਤਾ। ਯਾਨੀ ਜਿਸ ਕਮਜ਼ੋਰੀ ਨੂੰ ਕੰਪਨੀ ਨੇ ਨਵੇਂ ਅਪਡੇਟ ਵਿੱਚ ਠੀਕ ਕਰ ਦਿੱਤਾ ਹੈ, ਉਸੇ ਦੀ ਜਾਣਕਾਰੀ ਹੈਕਰਾਂ ਲਈ ਹਮਲਾ ਕਰਨ ਦਾ ਰਸਤਾ ਬਣ ਰਹੀ ਹੈ।
Google ਨੂੰ ਇਹ ਫਰੇਮਵਰਕ ਇੱਕ ਅਜਿਹੇ ਸਰਵਰ ‘ਤੇ ਮਿਲਿਆ, ਜਿਸ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਣਾਲੀ ਸਹੀ ਨਹੀਂ ਸੀ। ਉੱਥੇ ਕਈ ਵੱਡੇ ਅਤੇ ਸਥਾਨਕ AI ਮਾਡਲ ਇਸ ਨਾਲ ਜੁੜੇ ਹੋਏ ਸਨ। ਸਰਵਰ ‘ਤੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਨਾਲ ਸਬੰਧਤ ਜਾਣਕਾਰੀਆਂ, ਨੈੱਟਵਰਕ ਦੀ ਜਾਂਚ ਕਰਨ ਵਾਲੀਆਂ ਸਕ੍ਰਿਪਟਾਂ ਅਤੇ ਹੋਰ ਗਤੀਵਿਧੀਆਂ ਨਾਲ ਜੁੜਿਆ ਡਾਟਾ ਵੀ ਮਿਲਿਆ। ਰਿਪੋਰਟ ਮੁਤਾਬਕ, ਇਸ ਸਿਸਟਮ ਦੀ ਖ਼ਾਸ ਦਿਲਚਸਪੀ ਫਰਾਂਸ ਦੀਆਂ ਮੀਡੀਆ, ਮਨੋਰੰਜਨ ਅਤੇ ਸਿੱਖਿਆ ਨਾਲ ਜੁੜੀਆਂ ਵੈੱਬਸਾਈਟਾਂ ਵਿੱਚ ਸੀ।
Google ਨੇ ਦੱਸਿਆ ਕਿ ਹੈਕਰਾਂ ਦੇ ਤਰੀਕੇ ਪੂਰੀ ਤਰ੍ਹਾਂ ਨਵੇਂ ਨਹੀਂ ਹੋਏ ਹਨ, ਸਗੋਂ AI ਕਾਰਨ ਉਨ੍ਹਾਂ ਦੀ ਸਮਰੱਥਾ ਵਧ ਗਈ ਹੈ। GTIG ਦੇ ਚੀਫ ਐਨਾਲਿਸਟ ਜੌਨ ਹਲਟਕਵਿਸਟ ਮੁਤਾਬਕ, ਸਾਈਬਰ ਹੈਕਰ ਅਜੇ ਵੀ ਜ਼ਿਆਦਾਤਰ ਉਨ੍ਹਾਂ ਪੁਰਾਣੀਆਂ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਨੂੰ ਹੀ ਨਿਸ਼ਾਨਾ ਬਣਾ ਰਹੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਨੂੰ ਕੰਪਨੀਆਂ ਨੇ ਠੀਕ ਨਹੀਂ ਕੀਤਾ ਹੈ।
ਰਿਪੋਰਟ ਵਿੱਚ PaperCut Print Management Server ਦੀਆਂ ਦੋ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਦਾ ਵੀ ਜ਼ਿਕਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਅਗਸਤ 2026 ਦੇ ਆਖ਼ਰੀ ਦਿਨਾਂ ਵਿੱਚ ਸਾਹਮਣੇ ਆਈਆਂ ਇਨ੍ਹਾਂ ਖਾਮੀਆਂ ‘ਤੇ ਖੋਜਕਰਤਾਵਾਂ ਨੇ AI ਦੀ ਮਦਦ ਨਾਲ ਇੱਕ ਦਿਨ ਦੇ ਅੰਦਰ ਹੀ ਕੰਮ ਕਰਨ ਵਾਲੇ Exploits ਤਿਆਰ ਕਰ ਲਏ ਸਨ। ਇਸ ਤੋਂ ਕੁਝ ਦਿਨਾਂ ਬਾਅਦ ਸੈਂਕੜੇ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਵਾਲੀਆਂ ਸਾਈਬਰ ਗਤੀਵਿਧੀਆਂ ਵੀ ਸਾਹਮਣੇ ਆਈਆਂ।
Google ਦਾ ਮੰਨਣਾ ਹੈ ਕਿ ਹੁਣ ਕੰਪਨੀਆਂ ਨੂੰ ਵੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ AI ਦੀ ਵਰਤੋਂ ਹੋਰ ਵਧਾਉਣੀ ਪਵੇਗੀ। ਕਿਉਂਕਿ ਜਦੋਂ ਹਮਲੇ ਮਸ਼ੀਨਾਂ ਦੀ ਰਫ਼ਤਾਰ ਨਾਲ ਹੋ ਰਹੇ ਹਨ, ਤਾਂ ਉਨ੍ਹਾਂ ਤੋਂ ਬਚਾਅ ਲਈ ਵੀ ਤੇਜ਼ ਤਕਨੀਕ ਦੀ ਲੋੜ ਹੋਵੇਗੀ।
Post Disclaimer
Opinion/facts in this article are author\'s own and punjabi.newsd5.in does not assume any responsibility or liability for the same.If You Have Problem With This Article Plz Contact Our Team At Contact Us Page.